3줄 요약
- PHP 보안팀이 심각도 9.2점(10점 만점)짜리 치명적 취약점 2건을 고치는 긴급 업데이트를 한국 시간 10월 21일 밤 11시에 내놓습니다.
- 원격에서 서버에 코드를 심을 수 있는 종류로 알려졌고, PHP 5 이후 거의 모든 버전이 영향권이라는 분석이 나왔습니다.
- 공식 패치는 PHP 8.2~8.5에만 나옵니다. 그보다 낮은 버전을 쓰는 사이트는 업그레이드부터 서둘러야 합니다.
PHP 취약점, 무엇이 문제이고 왜 ‘치명적’인가
PHP는 웹사이트 서버에서 돌아가는 프로그래밍 언어입니다.
워드프레스, 드루팔, 줄라, 마젠토 같은 사이트 제작 도구가 모두 PHP로 만들어졌습니다.
웹 기술 통계 사이트 W3Techs 집계로는, 서버 언어가 확인되는 웹사이트의 69.3%가 PHP를 씁니다.
인터넷 웹사이트 열 곳 중 일곱 곳꼴입니다.
이번에 드러난 결함은 두 건으로, 번호는 CVE-2026-109618과 CVE-2026-109619입니다.
보안 업계에서는 둘을 묶어 ‘php2shell‘이라고 부릅니다.
보도와 연구자 설명을 종합하면 두 결함은 ‘원격 코드 실행(RCE)’ 유형입니다.
쉽게 말해 공격자가 인터넷 너머에서 남의 서버에 원하는 명령을 실행시킬 수 있다는 뜻입니다.
서버가 뚫리면 사이트 변조, 회원 정보 유출, 악성코드 유포 같은 피해로 이어질 수 있습니다.
심각도 9.2점은 어느 정도인가
취약점 위험도는 보통 CVSS라는 0~10점 척도로 매깁니다.
9.0점 이상은 가장 높은 ‘치명적(Critical)’ 등급입니다.
PHP 보안팀은 두 건 모두 CVSS 4.0 기준 9.2점으로 발표했습니다.
먼저 퍼진 인터넷 게시글과 일부 보안업체는 10점 만점이라고 했지만, 공식 점수는 9.2점입니다.
PHP 긴급 패치는 언제 나오나…공개 일정이 하루 당겨진 이유
원래 이 결함은 패치와 함께 조용히 공개될 예정이었습니다.
보안 업계에서는 패치가 준비될 때까지 내용을 숨겨 두는 것이 관행입니다.
그런데 10월 20일, 개발자 커뮤니티 해커뉴스(Hacker News)에 두 결함의 번호와 점수가 먼저 올라왔습니다.
글은 곧 지워졌지만 내용은 이미 퍼진 뒤였습니다.
PHP 보안팀은 같은 날 사전 공지를 내고, 업데이트 시각을 10월 21일 14시(세계 표준시)로 못 박았습니다.
한국 시간으로는 10월 21일(수) 밤 11시입니다.
보안업체 워치타워(watchTowr)는 원래 공개일이 10월 22일이었다고 밝혔습니다.
유출 때문에 일정이 하루가량 앞당겨진 셈입니다.
| 시점(한국 시간) | 일어난 일 |
|---|---|
| 10월 20일 | 해커뉴스에 결함 번호·점수 유출, 게시글 삭제 |
| 10월 20일 | PHP 보안팀, 긴급 업데이트 사전 공지(9.2점 2건) |
| 10월 20~21일 | 유럽연합 사이버보안기구(CERT-EU) 등 경보, “즉시 패치 준비” |
| 10월 21일 밤 11시 | PHP 공식 보안 업데이트 배포 예정 |
| (원래 계획) | 10월 22일 공개 예정이었다고 워치타워가 밝힘 |
PHP 보안팀은 세부 내용이 먼저 풀리거나 실제 공격이 확인되면 더 일찍 내놓을 수 있다고 했습니다.
영향받는 PHP 버전은…8.1 이하는 공식 패치가 없다
사진: Derrick Coetzee from Berkeley, CA, USA / Wikimedia Commons (CC0)
PHP 보안팀은 영향받는 버전 목록을 업데이트와 함께 공개하겠다고 했습니다.
다만 CERT-EU와 독일 IT 매체 하이제(heise) 등은 PHP 5 이후 모든 버전이 영향권일 수 있다고 봅니다.
문제는 공식 패치가 현재 지원 중인 8.2·8.3·8.4·8.5에만 나온다는 점입니다.
8.1 이하는 지원이 끝난 버전이라 고쳐 주지 않습니다.
보안 연구자 케빈 보몬트는 사전 빌드를 근거로 아래 버전이 패치판이 될 것으로 내다봤습니다.
공식 발표 전 추정이므로, 배포 후 php.net에서 꼭 다시 확인해야 합니다.
| 버전 계열 | 지금 최신 | 패치판(추정) | 지원 상태 |
|---|---|---|---|
| PHP 8.5 | 8.5.11 | 8.5.12 | 정식 지원(2029년 말까지 보안) |
| PHP 8.4 | 8.4.26 | 8.4.27 | 정식 지원(2028년 말까지 보안) |
| PHP 8.3 | 8.3.35 | 8.3.36 | 보안 패치만(2027년 말까지) |
| PHP 8.2 | 8.2.34 | 8.2.35 | 보안 패치만(2026년 말 종료) |
| PHP 8.1 이하 | – | 없음 | 지원 종료 |
패치를 못 받는 사이트는 얼마나 되나
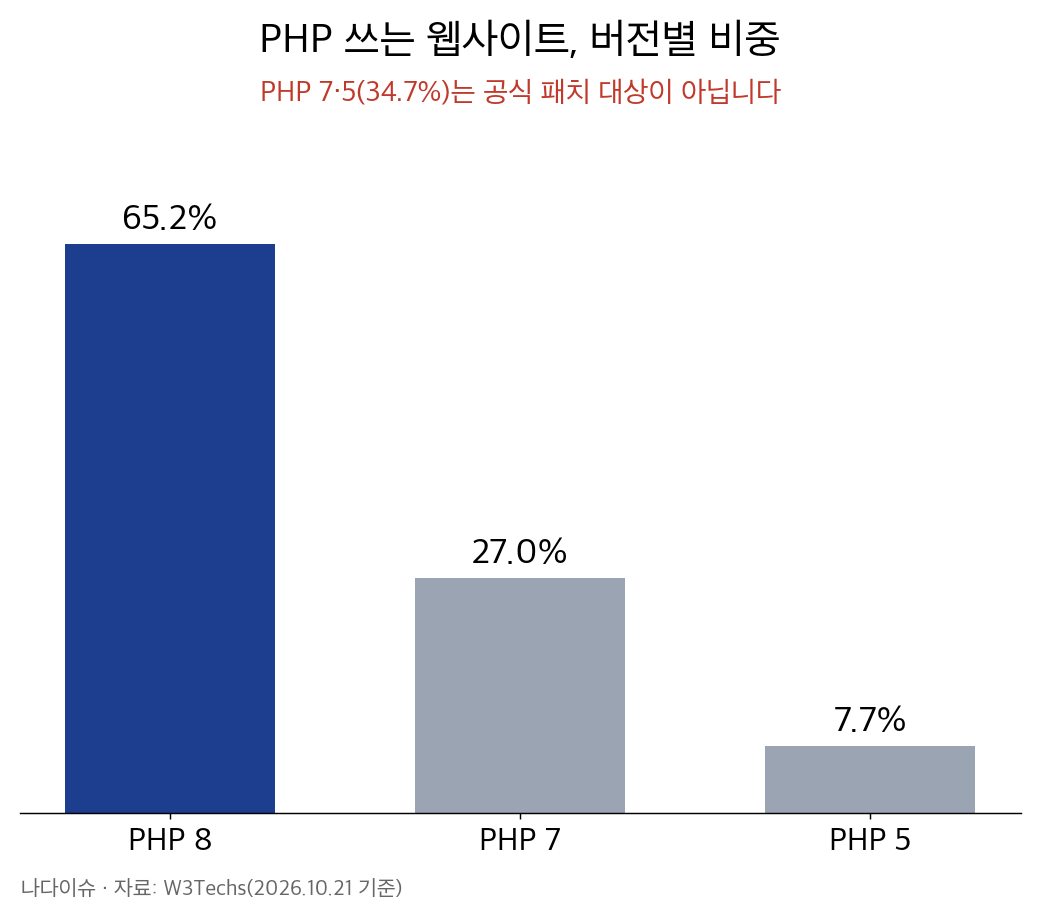
W3Techs 집계로 PHP를 쓰는 사이트 가운데 PHP 7이 27.0%, PHP 5가 7.7%입니다.
둘을 합치면 PHP 사이트 셋 중 하나꼴(34.7%)이 공식 패치 대상 밖에 있습니다.
PHP 8 안에서도 8.0·8.1을 쓰는 곳은 마찬가지입니다.
리눅스 배포판 가운데는 자체적으로 옛 버전에 수정을 덧대 주기도 합니다.
옛 버전을 쓰는 서버라면 쓰고 있는 배포판의 보안 공지를 확인해야 합니다.
PHP는 왜 자꾸 대형 취약점의 표적이 되나
PHP의 큰 보안 사고는 이번이 처음이 아닙니다.
워낙 많은 서버에서 돌아가다 보니, 결함 하나가 곧 수많은 사이트의 위험이 됩니다.
가까운 예가 2024년 6월 공개된 CVE-2024-4577입니다.
윈도 서버에서 PHP를 특정 방식(CGI)으로 돌릴 때 원격 코드 실행이 가능했던 결함으로, 심각도는 9.8점이었습니다.
이 결함은 공개 직후 곧바로 실제 공격에 쓰였습니다.
미국 사이버보안·기반시설보안청(CISA)이 ‘실제 악용 취약점’ 목록에 올렸고, 랜섬웨어 공격에도 동원됐습니다.
패치가 나오는 순간, 공격자도 패치를 뜯어봅니다.
업데이트 직후가 오히려 가장 위험한 이유입니다.
하이제는 이번에도 업데이트 뒤 몇 시간에서 하루 안에 실제 공격 코드가 나올 수 있다고 내다봤습니다.
지금 실제 공격이 벌어지고 있나
여기는 아직 말이 엇갈립니다.
워치타워는 결함 하나를 재현했다면서도, 실제 공격은 아직 관찰하지 못했다고 밝혔습니다.
반면 보안업체 테너블은 클라우드플레어 쪽에서 “초기 공격이 나타나고 있다”는 언급이 나왔다고 전했습니다.
확인되는 대로 이 글에 덧붙이겠습니다.
인터넷에 ‘공격 코드’라며 도는 파일도 있지만, 테너블은 작동 여부가 검증되지 않았고 악성코드가 섞였을 수 있다며 주의를 당부했습니다.
워드프레스 사이트 운영자는 어떻게 대처해야 하나
PHP 핵심 개발진은 PHP를 패치·업그레이드하는 것 말고는 해결책이 없다는 입장입니다.
일부에서 돌던 설정 변경 우회법(session.upload_progress 끄기)은 효과가 없다는 지적이 나왔습니다.
사이트 운영 형태에 따라 할 일은 이렇게 나뉩니다.
- 호스팅 업체를 쓰는 개인·소상공인
대부분 업체가 서버의 PHP를 직접 올려 줍니다. 관리 화면에서 PHP 버전을 확인하고, 8.1 이하라면 8.3 이상으로 바꿉니다. - 서버를 직접 운영하는 곳
쓰고 있는 리눅스 배포판의 업데이트가 나오는 즉시 설치합니다. php.net 공식 판을 쓴다면 배포 직후 해당 계열 최신판으로 올립니다. - 당장 올릴 수 없는 곳
CERT-EU는 패치 전까지 외부에 공개된 PHP 서비스를 인터넷에서 분리하는 방안을 검토하라고 권했습니다. - 웹 방화벽(WAF)만 믿는 곳
보안 서비스의 차단 규칙은 알려진 공격만 막는 임시방편입니다. 결국 PHP 업데이트가 필요합니다.
내 사이트 PHP 버전 확인하는 법
워드프레스라면 관리자 화면의 도구 → 사이트 건강 → 정보 → 서버에서 PHP 버전을 볼 수 있습니다. 호스팅 관리 화면에도 대개 PHP 버전 메뉴가 있습니다.
버전을 올리기 전에는 사이트 백업을 먼저 해 두는 것이 안전합니다.
오래된 플러그인이 새 PHP 버전과 맞지 않아 화면이 깨지는 경우가 있기 때문입니다.
패치 이후 지켜볼 점
- 기술 내용 공개
업데이트와 함께 결함의 정확한 원인과 영향 버전이 공개됩니다. 그 뒤 공격 시도가 늘어날 수 있습니다. - 리눅스 배포판 대응 속도
옛 버전을 쓰는 서버가 많아, 배포판들이 얼마나 빨리 수정판을 내놓는지가 관건입니다. - PHP 8.2 지원 종료
8.2는 올해 12월 31일로 보안 지원이 끝납니다. 이번 기회에 8.3 이상으로 옮기는 것이 장기적으로 낫습니다.
참고한 자료
· PHP 공식 사이트(php.net), 보안 업데이트 사전 공지·지원 버전 안내(2026.10.20~21)
· heise online, 「Critical PHP updates on Oct. 21 fix code injection vulnerabilities」(2026.10.21)
· Tenable, 「php2shell (CVE-2026-109618, CVE-2026-109619) FAQ」(2026.10.21)
· Infosecurity Magazine, 「Critical PHP Vulnerabilities Leaked Ahead of Scheduled Security Patch」(2026.10.21)
· Mezha.net, 「PHP, 취약점 유출 보고 뒤 2건의 치명적 결함 긴급 패치 예정」(2026.10.21)
· 뉴스1, 「전 세계 웹사이트 보안 비상…”PHP서 치명적 취약점 2건 발견”」(2026.10.21)
· W3Techs, PHP 사용 현황 통계(2026.10.21 기준)
· heise online, 「CISA warns: Critical PHP bug is being exploited by ransomware」(2024)
※ 패치 버전·영향 범위는 공식 발표 전 보도를 바탕으로 정리했으며, 내용이 바뀌면 업데이트하겠습니다.